Minggu, 22 Januari 2017

Senin, 16 Januari 2017
Rabu, 11 Januari 2017
Selasa, 03 Januari 2017
Diagram Flow DNS, Router, Web Server, dan Web Client


Penjelasan :
- Client akan meminta IP address dari www.pens.ac.id kepada DNS Server melalui wireless router.
- DNS Server akan mengirim IP address dari www.pens.ac.id kepada wireless router untuk kemudian dikirimkan kepada Client.
- Setelah mengetahui IP address dari www.pens.ac.id maka Client akan mencatatnya dan membuat koneksi dengan IP address tersebut. Yaitu dengan cara, Client mengirimkan paket SYN kepada Web Browser (202.9.85.27). Web Browser akan mengirimkan paket SYN, ACK kepada Client (192.168.1.130). Dan Client akan menjawab dengan paket ACK bersamaan dengan terbentuknya three-way TCP connection.
- Setelah terbentuk koneksi, Client akan mengirimkan HTTP Request (HTTP versi 1.1 dengan method GET) kepada Web Server. Kemudian Client akan menunggu Web Server merespon request tersebut.
- Web Server akan memproses request dari client kemudian mendapatkan resourcenya, dan mengirim respon berupa root halaman awal dari alamat www.pens.ac.id kepada Client.
Senin, 12 Desember 2016
Wireshark Lab : TCP dan & UDP
Wireshark Lab : TCP
A. Pengiriman Data TCP
- Buka web browser, dan arahkan ke: http://gaia.cs.umass.edu/wireshark-labs/alice.txt
- Simpan file alice.txt pada folder yang anda tentukan.
- Selanjutnya arahkan web browser ke: http://gaia.cs.umass.edu/wireshark-labs/TCP-wireshark-file1.html. Web tersebut untuk mengupload file alice.txt ke sisi server tersebut. Jangan diklik upload terlebih dahulu.
- Jalankan wireshark untuk memulai menangkap paket data yang lewat.
- Klik upload pada no. 2 untuk memulai proses pengiriman data dari client ke server. Setelah ter-upload, maka akan ada pesan keberhasilan proses.
- Stop wireshark. Sehingga akan terlihat seperti berikut :
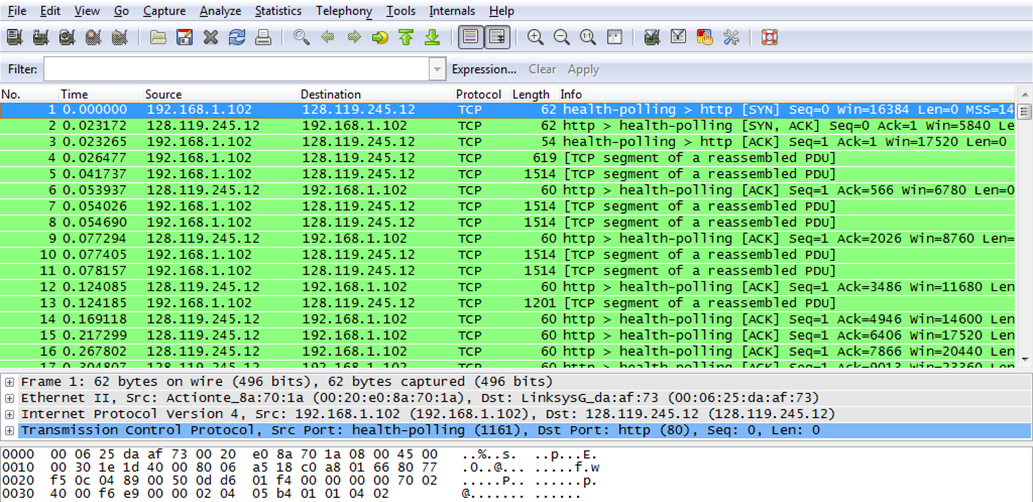
Analisa :
Pada keterangan gambar diatas, terdapat informasi
protokol HTTP, Continuation or nonHTTP traffic. Ini maksudnya bahwa ada banyak
segmen TCP yang digunakan untuk membawa satu pesan HTTP.
- Berapa no IP dan port number TCP yang digunakan oleh client (source) untuk mentransfer file ke gaia.cs.umass.edu?
TCP Port Number : 1161
- Berapa no IP dan port number TCP yang digunakan oleh client (source) untuk mentransfer file ke gaia.cs.umass.edu?
TCP Port Number: 80
- Berapa sequence number dari TCP SYN segmen yang digunakan untuk memulai koneksi TCP antara client dan gaia.cs.umass.edu. Apa itu di segmen yang mengidentifikasi segmen sebagai segmen SYN?

Analisa :
Sequence number dari TCP SYN
segmen digunakan
untuk memulai koneksi TCP antara klien dan gaia.cs.umass.edu. Nilainya adalah 0
dalam trace ini. Pada flags, SYN di set ke nilai 1, ini artinya bahwa segmen
tersebut adalah sebuah segmen SYN.
- Berapa sequence number dari SYNACK segmen yang dikirim oleh gaia.cs.umass.edu ke klien di balasan SYN? Berapa nilai pada field ACKnowlegement di segmen SYNACK? Bagaimana gaia.cs.umass.edu menentukan nilai itu? Apa itu di segmen yang mengidentifikasi segmen sebagai segmen SYNACK?

Analisa :
Sequence number SYNACK
segmen dari gaia.cs.umass.edu ke klien dalam membalas SYN memiliki nilai 0 pada
trace ini. Nilai pada field ACKnowlegement di segmen SYNACK adalah 1. Nilai
pada field ACKnowlegement di segmen SYNACK ditentukan oleh gaia.cs.umass.edu dengan
menambahkan 1 ke inisial sequence number segmen SYN dari klien (misalnya,
sequence number segmen SYN diprakarsai oleh komputer klien 0). Pada
segmen, SYN flag dan ACKnowlegement flag di set ke 1 dan itu menunjukkan bahwa
segmen ini adalah segmen SYNACK.
- Berapa sequence number dari segmen TCP yang berisi perintah HTTP POST? Perhatikan bahwa untuk menemukan perintah POST, anda harus menggali ke field isi paket di bagian bawah jendela Wireshark, mencari segmen dengan "POST" dalam bidang DATA nya.

Analisa :
Segmen nomor 199 adalah segmen TCP mengandung
perintah HTTP POST. Sequence number dari segmen
ini memiliki nilai 1.
- Pertimbangkan segmen TCP mengandung HTTP POST sebagai segmen pertama di koneksi TCP. Berapa sequence number dari enam segmen pertama di koneksi? Berapa waktu setiap segmen tersebut dikirim? Kapan ACK untuk setiap segmen yang diterima? Mengingat perbedaan antara ketika setiap segmen TCP dikirim, dan ketika ACKnowledgement diterima, berapa nilai RTT untuk masing-masing ke enam segmen tersebut? Berapa nilai Estimated RTT setelah penerimaan dari setiap ACK? Asumsikan bahwa nilai Estimated RTT sama dengan RTT untuk segmen pertama, dan kemudian dihitung dengan menggunakan persamaan Estimated RTT untuk semua segmen berikutnya.


Analisa :
Gambar di atas menunjukkan segmen 1 – 6 adalah No.
3, 5, 7, 8, 10, dan 11 di trace ini. Sedangkan segmen ACK 1 - 6 adalah No. 4, 6,
9, 12, 14, dan 15 di trace ini.
Sequence
number segment 1: 1
Sequence
number segment 2: 566
Sequence
number segment 3: 2026
Sequence
number segment 4: 3486
Sequence
number segment 5: 4946
Sequence
number segment 6: 6406

Analisa :
Gambar di atas menunjukkan grafik Round Trip Time
pada trace ini. Waktu pengiriman dan waktu diterima dari ACK ditabulasikan pada
tabel di bawah ini :

- Berapa panjang masing-masing dari enam segmen TCP pertama?

Analisa :
Panjang segmen TCP pertama adalah 565 bytes. Panjang
masing-masing dari lima segmen TCP lainnya adalah 1460 bytes (MSS).
- Apakah ada segmen diretransmiskan dalam file trace? Apa yang anda periksa (dalam trace) untuk menjawab pertanyaan ini.

Analisa :
Tidak ada segmen diretransmiskan dalam file trace. Saya
dapat memverifikasi ini dengan memeriksa sequence numbers dari segmen TCP dalam
file trace. Dalam waktu Urutan-Graph (Stevens) dari trace ini, semua sequence
numbers dari sumber (192.168.1.102) ke tujuan (128.119.245.12) meningkat secara
monoton berdasarkan waktu. Jika ada segmen ditransmiskan, maka jumlah sequence
number dari segmen yang ditransmiskan harus lebih kecil dibandingkan segmen
tetangganya.
- Apa throughput (byte yang ditransfer per satuan waktu) untuk sambungan TCP? Jelaskan bagaimana anda menghitung nilai ini.
Analisa :
Perhitungan TCP throughput sangat tergantung pada
pemilihan rata-rata jangka waktu. Sebagai perhitungan throughput yang umum,
dalam pertanyaan ini, kita pilih jangka waktu rata-rata waktu koneksi secara
keseluruhan. Kemudian throughput rata-rata untuk koneksi TCP ini dihitung
sebagai rasio antara jumlah total data dan total waktu transmisi. Total data
jumlah yang dikirimkan dapat dihitung dengan perbedaan antara jumlah urutan
segmen TCP pertama (yaitu 1 byte untuk No. 3 segmen) dan acknowledged sequence
number dari ACK terakhir (164.091 bytes untuk No. 202 segmen). Oleh karena itu,
total data 164.091 - 1 = 164.090 byte. Keseluruhan waktu transmisi adalah
perbedaan waktu instan dari segmen TCP pertama (yaitu, 0.023265 kedua untuk
segmen No.3) dan waktu instan dari ACK terakhir (yaitu, 5,455830 kedua untuk No
202 segmen). Oleh karena itu, waktu transmisi total 5.455830 - 0.023265 =
5,432565 detik. Oleh karena itu, throughput untuk koneksi TCP dihitung sebagai
164.090 / 5,432565 = 30,205 KByte / sec.
Wireshark Lab : UDP

Analisa :
Kita akan menggunakan trace di
atas untuk mempelajarai dasar dari UDP. Simple Network Management Protocol
(SNMP) mengirimkan pesan SNMP dalam UDP, sehingga kemungkinan akan ditemukan
beberapa pesan SNMP pada trace tersebut.
- Select the first packet in the trace. Determine, how many fields there are in the UDP header (Do not look in the textbook! Answer these questions directly from what you observe in the packet trace). Name these fields.

Analisa :
- From the packet content field (click on any header and observe the display at the bottom of the Wireshark window), determine the length (in bytes) of each of the UDP header fields.
- The value in the Length field is the length of what? (You can consult the text for this answer). Verify your claim with your captured UDP packet.
- What is the maximum number of bytes that can be included in a UDP payload? (Hint: the answer to this question can be determined by your answer to 2. above)
- What is the largest possible source port number? (Hint: see the hint in 4)
Source Port Number terbesar adalah 65.535 (2 ^ 16 -1).
- What is the protocol number for UDP? Give your answer in both hexadecimal and decimal notation. To answer this question, you’ll need to look into the Protocol field of the IP datagram containing this UDP segment (see Figure 4.13 in the text, and the discussion of IP header fields)
- Examine a pair of UDP packets in which your host sends the first UDP packet and the second UDP packet is a reply to this first UDP packet. (Hint: for a second packet to be sent in response to a first packet, the sender of the first packet should be the destination of the second packet) Describe the relationship between the port numbers in the two packets


Source port dari paket UDP yang dikirim oleh host sama dengan destination port dari paket balasan, dan sebaliknya destination port dari paket UDP yang dikirim oleh host sama dengan source port dari paket balasan.
Selasa, 06 Desember 2016
Dynamic Routing - RIP
Routing Static
 Analisa :
 Analisa :
 Analisa :
 Analisa :

Gambar di atas adalah topologi jaringan dengan
menggunakan media penghubung 3 router dan 2 switch. Pada jaringan 1 antara R0
dengan R1 memiliki Network Address 192.168.4.0/30 dan maksimal 2 host. Jaringan
2 antara R1 dengan R2 memiliki Network Address 192.168.8.0/30 dan maksimal 2
host. Jaringan 3 antara R0 dengan Switch memiliki Network Address
192.168.64.0/25 dan maksimal 62. Dan jaringan 4 anatara R2 dengan Switch
memiliki Network Address 192.168.16.0 dan maksimal 20 host. Pada percobaan ini
kita akan melakukan konfigurasi pada router agar masing – masing PC dapat
saling terhubung.

Untuk menghubungkan masing- masing PC perlu
dilakukan konfigurasi static route pada masing – masing router. Gambar di atas
menunjukkan static route pada R0, R1, dan R2, dengan menuliskan Network Address
asal, Netmask asal, dan Gateway tujuan pada konfigurasi.

Pada kondisi di atas menunjukkan bahwa masing –
masing PC sudah dapat saling berkomunikasi satu sama lain melalui protocol ICMP
Ping. Yaitu dari PC 0 dengan IP Address
192.168.64.2 dihubungkan dengan PC 4 IP Address 192.168.16.2 dan PC 5 IP
Address 192.168.16.3 yang berada dalam jaringan router yang berbeda.

Pada kondisi di atas menunjukkan bahwa masing –
masing PC sudah dapat saling berkomunikasi satu sama lain melalui protocol ICMP
Ping. Yaitu dari PC 4 dengan IP Address
192.168.16.2 dihubungkan dengan PC 1 IP Address 192.168.64.2 dan PC 2 IP
Address 192.168.64.3 yang berada dalam jaringan router yang berbeda.
Routing Dynamic
Konsep RIP (Routing Information Protocol)
Konsep RIP (Routing Information Protocol)
Routing Information Protocol (RIP) adalah
routing protocol yang sangat sederhana dan masuk dalam kategori Interior
Gateway Protocol. RIP merupakan routing protocol dengan algoritma
routing distance vector atau routing protocol yang hanya
melihat arah dan jarak untuk menuju suatu jaringan tujuan. RIP tidak memiliki
peta yang lengkap tentang jaringan yang ada. RIP menggunakan hop countsebagai
metric dan link dengan hop count terkecil yang akan menjadi
link terbaik (best path). Router-router yang menjalankan RIP akan saling
bertukar informasi dengan router tetangganya (neighbor).Informasi
yang akan dipertukarkan adalah tabel routing miliknya, dengan kata lain sebuah
router akan mengirimkan atau meneruskan tabel routingnya kedalam neighbour router.
Algoritma routing yang digunakan dalam RIP, algoritma Bellman-Ford, pertama kali digunakan dalam jaringan komputer pada tahun 1968, sebagai awal dari algoritma routing ARPANET. Versi paling awal protokol khusus yang menjadi RIP adalah Gateway Information Protocol, sebagai bagian dari PARC Universal Packet internetworking protocol suite, yang dikembangkan di Xerox Parc. Sebuah versi yang bernama Routing Information Protocol, adalah bagian dari Xerox Network Services. Sebuah versi dari RIP yang mendukung Internet Protocol (IP) kemudian dimasukkan dalam Berkeley Software Distribution (BSD) dari sistem operasi Unix. Ini dikenal sebagai daemon routed. Berbagai vendor lainnya membuat protokol routing yang diimplementasikan sendiri. Akhirnya, RFC 1058 menyatukan berbagai implementasi di bawah satu standar.
Routing Information Protocol (RIP) Versi 1
RIPv1 merupakan routing protocol jenis classfull yang akan mengirimkan tabel routingnya secara broadcast. Spesifikasi asli RIP didefinisikan dalam RFC 1058, classful menggunakan routing. Update routing periodik tidak membawa informasi subnet, kurang dukungan untuk Variable Length Subnet Mask (VLSM). Keterbatasan ini tidak memungkinkan untuk memiliki subnet berukuran berbeda dalam kelas jaringan yang sama. Dengan kata lain, semua subnet dalam kelas jaringan harus memiliki ukuran yang sama.
Routing Information Protocol (RIP) Versi 2
RIPv2 merupakan jenis classless, akan mengirimkan tabel secara multicast dan memiliki fitur authentication. Karena kekurangan RIP asli spesifikasi, RIP versi 2 dikembangkan pada tahun 1993 dan standar terakhir pada tahun 1998. Ini termasuk kemampuan untuk membawa informasi subnet, sehingga mendukung Classless Inter-Domain Routing (CIDR). Dalam upaya untuk menghindari beban yang tidak perlu host yang tidak berpartisipasi dalam routing, RIPv2 me-multicast seluruh tabel routing ke semua router yang berdekatan di alamat 224.0.0.9, sebagai lawan dari RIP yang menggunakan siaran unicast. Alamat 224.0.0.9 ini berada pada alamat IP versi 4 kelas D (range 224.0.0.0 - 239.255.255.255). Pengalamatan unicast masih diperbolehkan untuk aplikasi khusus.
Topologi Jaringan Routing Dynamic (RIP)

Analisa :
Gambar di atas adalah topologi jaringan dengan
menggunakan media penghubung 3 router dan 3 switch. Pada jaringan 1 antara R0
dengan R1 memiliki Network Address 192.168.4.0/24. Jaringan 2 antara R1 dengan
R2 memiliki Network Address 192.168.8.0/24. Jaringan 3 antara R0 dan R2
memiliki Network Address 192.168.5.0/24. Router 0 memiliki jaringan lokal
dengan Network Address 192.168.64.0/24. Router 1 memiliki jaringan lokal dengan
Network Address 192.168.16.0. Dan Router 2 memiliki jaringan lokal dengan
Network Address 192.168.10.0/24. Pada percobaan ini kita akan melakukan
konfigurasi pada router agar masing – masing PC dapat saling terhubung.

Analisa :
Gambar di atas menunjukkan RIP Routing pada R0,
R1, dan R2. Network pada RIP diisi dengan IP Serial dan fastethernet yang ada didalam router itu sendiri, dengan Host Terkecil
yaitu diisi dengan 0.

Analisa :
Pada kondisi di atas menunjukkan bahwa masing –
masing PC sudah dapat saling berkomunikasi satu sama lain melalui protocol ICMP
Ping. Yaitu dari PC 0 dengan IP Address
192.168.64.2 dihubungkan dengan PC 4 IP Address 192.168.16.2 dan PC 2 IP
Address 192.168.10.2 yang berada dalam jaringan router yang berbeda.

Analisa :
Pada kondisi di atas menunjukkan bahwa masing –
masing PC sudah dapat saling berkomunikasi satu sama lain melalui protocol ICMP
Ping. Yaitu dari PC 4 dengan IP Address
192.168.16.2 dihubungkan dengan PC 1 IP Address 192.168.64.2 dan PC 2 IP
Address 192.168.10.2 yang berada dalam jaringan router yang berbeda.
Analisa Waktu Konvergensi RIP
Pada skenario ini akan diteliti waktu
konvergensi yaitu waktu untuk setiap router mendapatkan informasi dari router
yang lain dan siap untuk mengirimkan paket data. Topologi yang digunakan pada simulasi ini adalah Topologi
Ring dengan menggunakan masing – masing 3 buah router, 3 switch, dan 5 PC.
Gambar berikut adalah Topologi Ring yang digunakan untuk routing protocol RIP.

Pengujian dan pengambilan data dilakukan dengan
cara mencatat apakah paket data yang dikirim benar-benar melalui rute terpendek
atau shortest path, waktu rata-rata atau ping time request, Time
To Live (TTL), dan Convergence
Time Average (CTA). Pengambilan data dilakukan masing-masing
sebanyak 6 kali.
Tabel Hasil Pengujian

Data
diatas menunjukkan data awal dari kecepatan rata-rata dari waktu reply
request yang dihasilkan adalah 4,5 ms. Hal ini menandakan RIP mampu
memberikan rute terpendek sekaligus rute terbaik yang dilalui oleh suatu paket
data yang dikirimkan dari hop awal ke hop tujuan. Data tersebut juga menunjukan
rata-rata jumlah rute yang dilalui paket yang dikirimkan adalah sebanyak 2 hop,
hal ini menunjukkan kestabilan jumlah rute yang dilalui. Dalam penentuan rute
RIP memilih rute berdasarkan jumlah lompatan atau hop yang terkecil berdasarkan
databasenya yang didapat dari hello packet yang dikirimkan pada proses
pembentukkan hubungan dengan router tetangga lainnya dan kemudian dipergunakan
sebagai rute yang akan dialui oleh suatu paket data yang dikirimkan. Rata-rata
angka TTL sebesar 126 yang menunjukan bahwa paket yang dikirimkan rata-rata
dapat menempuh sebanyak 126 hop sebelum paket data tersebut benar-benar hilang
atau loss. Dari data tersebut dihasilkan perbandingan besarnya angka ping
time request sebanding dengan angka TTL, dan jumlah shortest path. Sedangkan rata rata waktu konvergensi atau convergence
time adalah 7,3 ms.

Tabel Hasil Pengujian

Langganan:
Postingan (Atom)